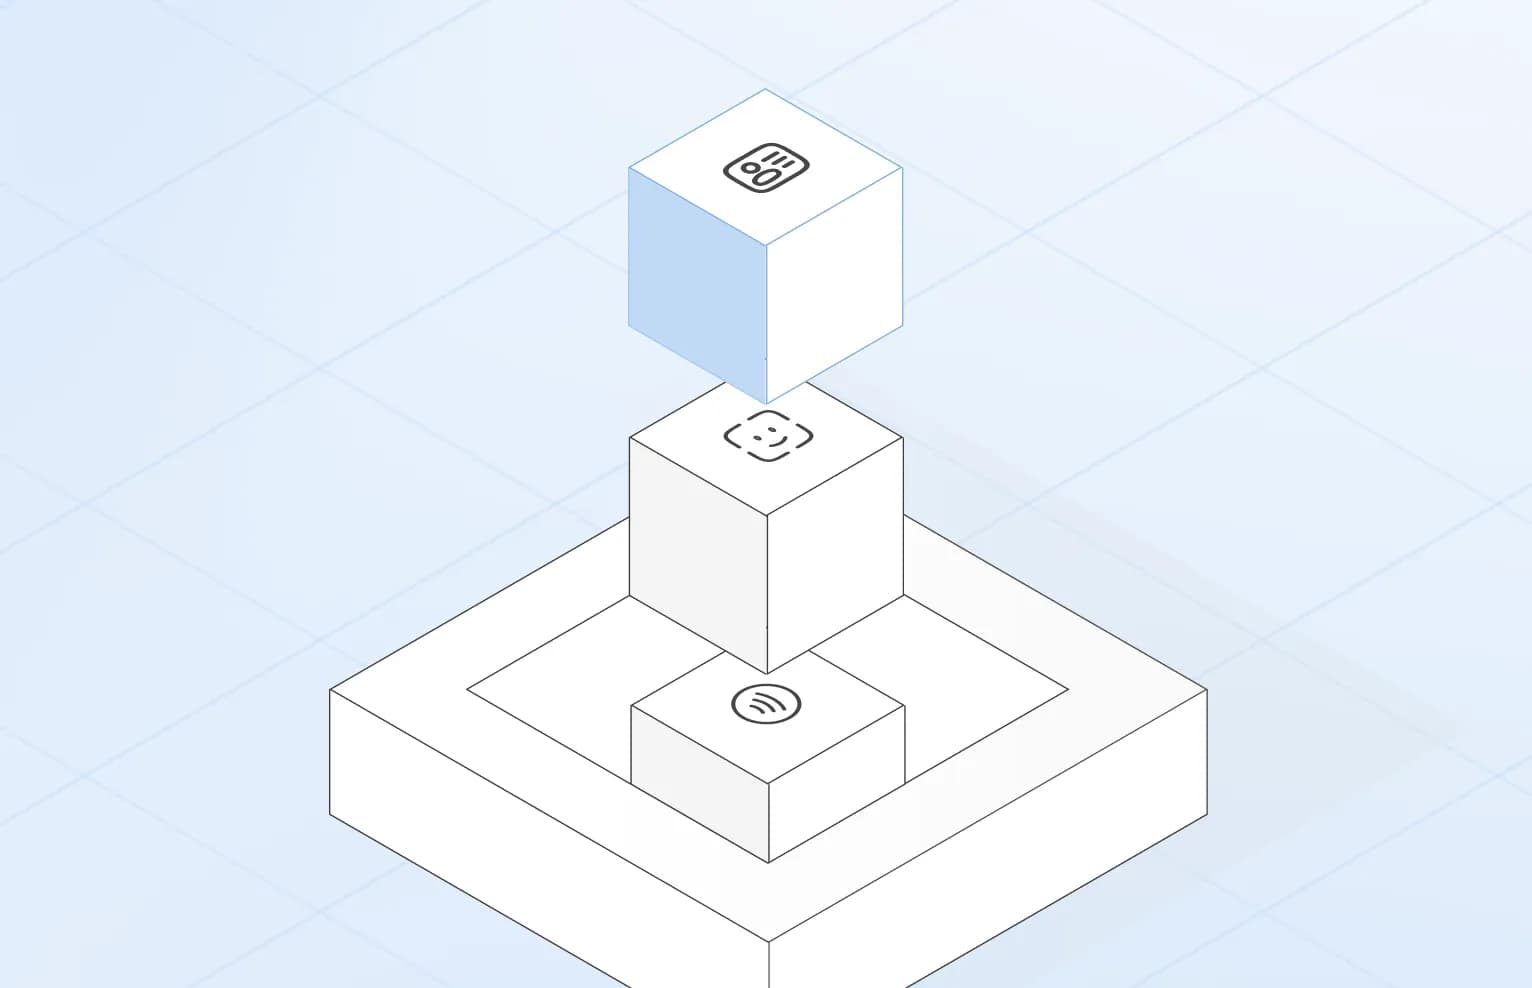
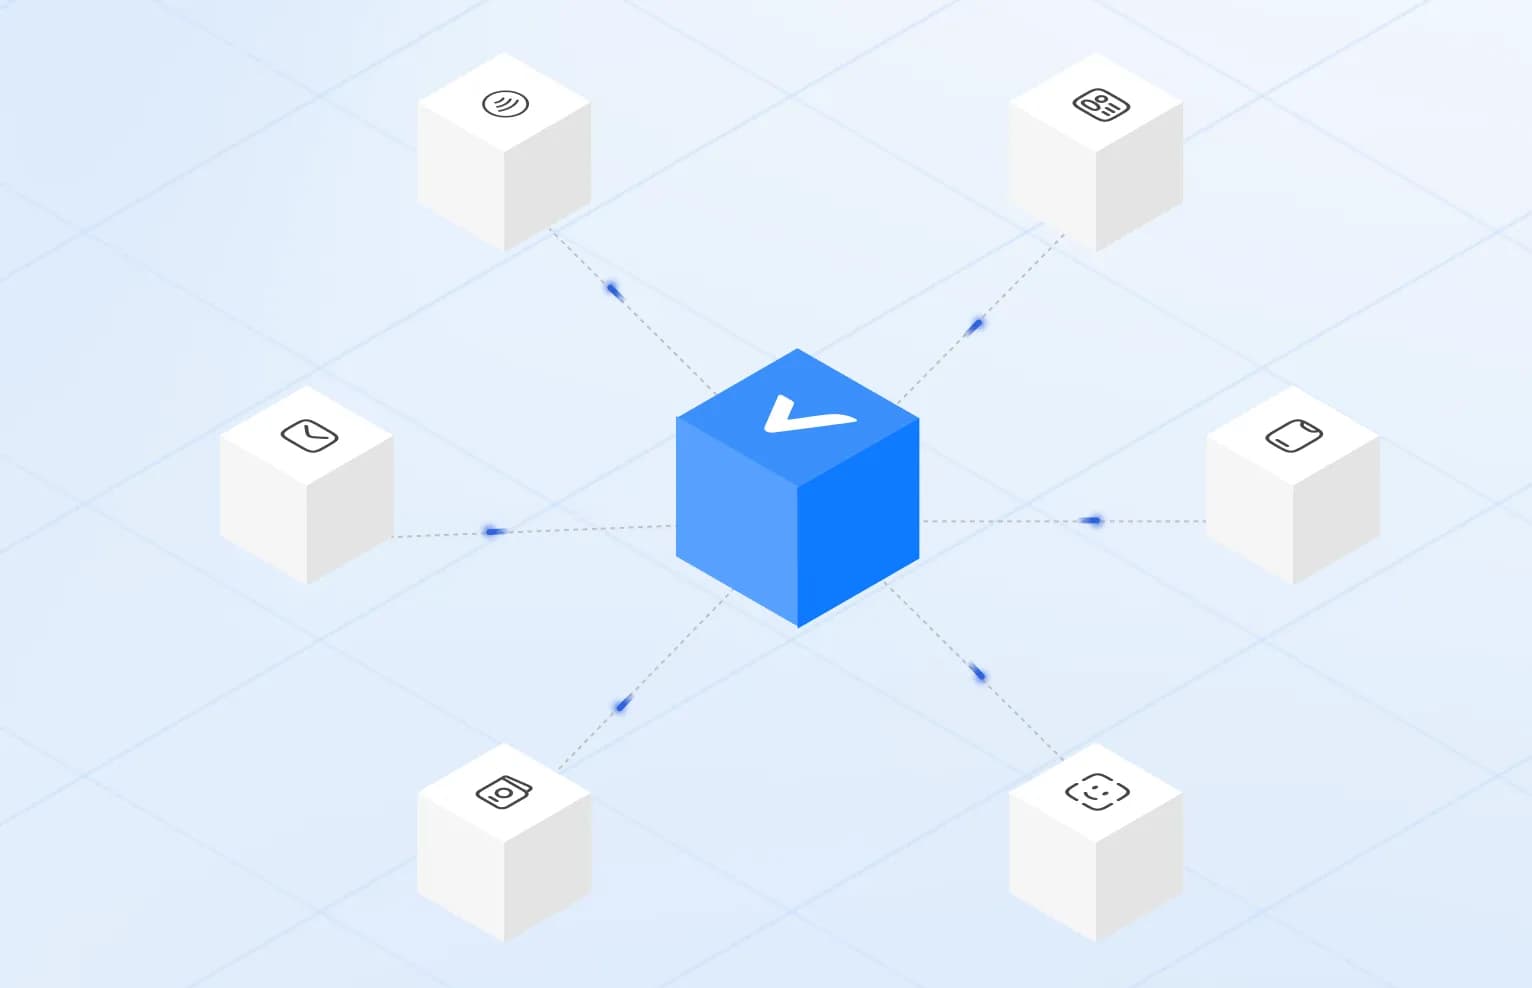
Une infrastructure moderne enchaîne la capture, les contrôles de documents, la biométrie et les signaux de risque, puis renvoie un résultat clair.
Chaque étape alimente la suivante. Une mauvaise capture rend le contrôle du document peu fiable, un document peu fiable vide la comparaison faciale de son sens, et les signaux de risque n'apportent de valeur que si les autres couches ont fait leur travail. Penser l'infrastructure comme une chaîne plutôt que comme une liste de fonctionnalités permet de voir plus facilement où une défaillance prend naissance.
Une séquence type se présente ainsi :
- Capturer le document et une image en direct de la personne.
- Contrôler que le document est authentique et lire ses données.
- Confirmer que la personne est vivante et qu'elle correspond au portrait du document.
- Ajouter des signaux de risque issus de l'appareil, de la session et des données.
- Réunir le tout en une décision et la transmettre à votre backend.
Capture
La plupart des échecs de vérification commencent par une mauvaise photo : un reflet sur la page de données, un portrait flou, un coin coupé. Une bonne capture guide l'utilisateur en temps réel, détecte les bords du document, écarte les images trop sombres ou floues et ne prend la photo que lorsqu'elle est exploitable.
Le choix de l'appareil compte aussi. Beaucoup d'utilisateurs commencent sur un ordinateur, dont la webcam est médiocre et qui n'a pas de NFC. Un passage par code QR leur permet de continuer sur leur téléphone, puis de revenir à la session d'origine une fois terminé. Cette seule étape améliore souvent davantage le taux de complétion que n'importe quelle modification des contrôles eux-mêmes.
La couche document
La vérification de documents répond à une question : s'agit-il d'un document réel et non modifié, délivré par l'autorité qu'il indique ? Elle combine généralement trois méthodes.
| Contrôle | Ce qu'il fait | Limites |
|---|
| Examen visuel | Analyse la mise en page, les polices, les éléments de sécurité et les traces de retouche | Dépend de la qualité de l'image |
|---|
| Analyse de la MRZ | Lit la zone de lecture automatique et valide les chiffres de contrôle par rapport aux données imprimées | Un faussaire peut produire une MRZ valide |
|---|
| Puce NFC | Lit les données signées de la puce et vérifie la signature de l'émetteur | Exige un document doté d'une puce et un téléphone NFC |
|---|
La puce est la plus solide des trois, car ses données sont signées cryptographiquement par l'État émetteur. Lorsqu'elle est disponible, il vaut la peine de l'utiliser. Lorsqu'elle ne l'est pas, les contrôles visuels et de la MRZ restent la base, et le parcours doit basculer sur ces contrôles sans échouer.
La couche biométrique
La couche biométrique répond à une autre question : la personne devant la caméra est-elle le titulaire de ce document ?
La comparaison faciale confronte l'image en direct au portrait du document, ou à la photo de la puce, généralement plus nette. La détection du vivant contrôle que l'image provient d'une personne vivante et présente à ce moment-là, et non d'une photo imprimée, d'une rediffusion d'écran ou d'un masque. Elle couvre ainsi les attaques par présentation. Les attaques par injection, dans lesquelles un faux flux vidéo est introduit directement dans l'application ou le navigateur, exigent des défenses distinctes au niveau de l'appareil et de la session.
Ces deux contrôles ne fonctionnent qu'ensemble. Une comparaison faciale sans détection du vivant peut être déjouée avec une photo. La détection du vivant sans comparaison faciale prouve que quelqu'un de réel est présent, mais pas qu'il s'agit de la bonne personne. Notre article sur la comparaison faciale et la détection du vivant explique plus en détail comment les deux interagissent.
Signaux de risque et orchestration
Chaque couche répond à une question différente. L'orchestration détermine quels contrôles s'exécutent pour quel niveau de risque.
Les signaux de risque apportent un contexte que le document et le visage ne peuvent pas fournir : un émulateur ou une caméra virtuelle, une session rejouée, le même visage sur plusieurs comptes, ou des données qui ne concordent pas. Aucun d'eux ne devrait décider seul, mais ils modifient la confiance que vous accordez au reste.
L'orchestration traduit tout cela en règles. Exécuter tous les contrôles pour chaque utilisateur coûte cher et ajoute de la friction. En exécuter trop peu laisse passer la fraude. Une approche courante consiste à définir des niveaux selon le risque :
- Risque faible : contrôle du document, comparaison faciale et détection du vivant.
- Risque moyen : ajout de la lecture de la puce NFC lorsqu'elle est disponible et de seuils plus stricts.
- Risque élevé : ajout d'un examen manuel des cas limites et de nouveaux contrôles lors des actions sensibles.
Le niveau peut dépendre du produit, du montant de la transaction, du marché ou de signaux recueillis plus tôt dans la session. Lisez l'anatomie de la fraude à l'identité pour connaître les schémas d'attaque auxquels ces niveaux doivent répondre.
Résultats et intégration
Le résultat doit être une décision sur laquelle votre backend peut agir, et non une pile de scores bruts. Un résultat utile comprend l'issue globale, les contrôles exécutés, le motif d'un éventuel échec et un horodatage.
Sur le principe, l'intégration comporte deux parties. Votre frontend démarre une session et fait entrer l'utilisateur dans le parcours. À la fin du parcours, un webhook prévient votre backend, qui récupère le résultat et met à jour le compte. Considérez les webhooks comme un déclencheur, pas comme la source de vérité : vérifiez leur signature, gérez les nouvelles tentatives et rendez le traitement idempotent, afin qu'un appel en double ne crée pas de compte en double.
Exploitation en production
Surveiller les seuils, les types de défaillance et les abandons permet de maintenir un niveau de garantie élevé sans sacrifier la conversion.
Une fois en production, l'infrastructure demande la même attention que n'importe quel autre système. Suivez :
- Les abandons par étape. Si de nombreux utilisateurs abandonnent à la capture, le problème vient du guidage ou de la prise en charge des appareils, pas de la fraude.
- Les motifs d'échec. Une hausse des rejets de documents d'un pays donné révèle souvent un problème de capture ou une version de document non prise en charge.
- Le volume d'examens manuels. S'il ne cesse d'augmenter, les seuils sont peut-être trop stricts ou les niveaux de risque trop larges.
- Les modifications de seuils. Traitez-les comme des modifications de code : consignez-les, faites-les relire et mesurez leur effet.
secuveri couvre les documents de 46 pays, avec lecture de la puce NFC lorsqu'elle est disponible, comparaison faciale, détection du vivant et signaux de fraude. Vous choisissez les contrôles exécutés dans chaque parcours, et celui-ci peut être proposé en marque blanche, aux couleurs de votre produit.
Cet article fournit des informations générales et ne constitue pas un conseil juridique ou de conformité. Vos obligations dépendent de votre secteur, de votre autorisation et de vos marchés.