Privacy
Protection des données dès la conception dans la vérification d'identité
Comment confirmer qu'une personne est réelle tout en gardant les données biométriques sensibles hors de vos serveurs.
Un pays ou un contrôle spécifique vous manque ? Dites-nous ce dont vous avez besoin.Appel de 15 min
Phorsys a mené un test d'intrusion en boîte noire sur secuveri. Rapport reçu, constats corrigés et retestés par nos soins, le tout le même jour.
Par secuveri teamPublié le
Le 9 novembre 2026, nous avons reçu le rapport final d'un test d'intrusion indépendant de notre plateforme. À la fin de cette même journée, chaque constat était corrigé, les corrections déployées en production et notre rapport de retest interne rédigé.
Cet article explique comment le test s'est déroulé, ce que nous avons changé et pourquoi nous l'avons demandé. Notre page sécurité décrit les contrôles que nous appliquons au quotidien.
Nos clients nous transmettent des passeports, des cartes d'identité et des selfies. Ils comptent sur nous pour protéger ces données. Dire qu'une plateforme est sûre est facile. Le montrer demande des preuves qui ne reposent pas seulement sur notre parole.
Nous avons donc demandé à une équipe indépendante de nous attaquer. Phorsys, une société française de sécurité offensive spécialisée dans les tests d'intrusion et la fraude, a mené le test.
« Nous traitons des documents d'identité et des données biométriques. Nous voulons donc connaître nos points faibles avant n'importe qui d'autre. L'équipe de Phorsys nous a attaqués comme le ferait un véritable adversaire, et son rapport rendait chaque correction claire. C'est pour cela que nous avons pu tout corriger en une journée. »
Artus Guenes, CEO de secuveri
Phorsys a mené un test en boîte noire. L'équipe a commencé sans code source, sans schéma d'architecture et sans accès administrateur. Elle ne voyait que ce que voit n'importe quel attaquant sur Internet.
L'équipe a cartographié ce que nous exposons, l'a analysé avec des outils automatisés, puis a testé à la main : inscription et connexion, sessions, cloisonnement entre organisations, traitement des entrées, logique métier et configuration. Le 8 novembre, elle nous a fait un débriefing à chaud, suivi du rapport écrit.
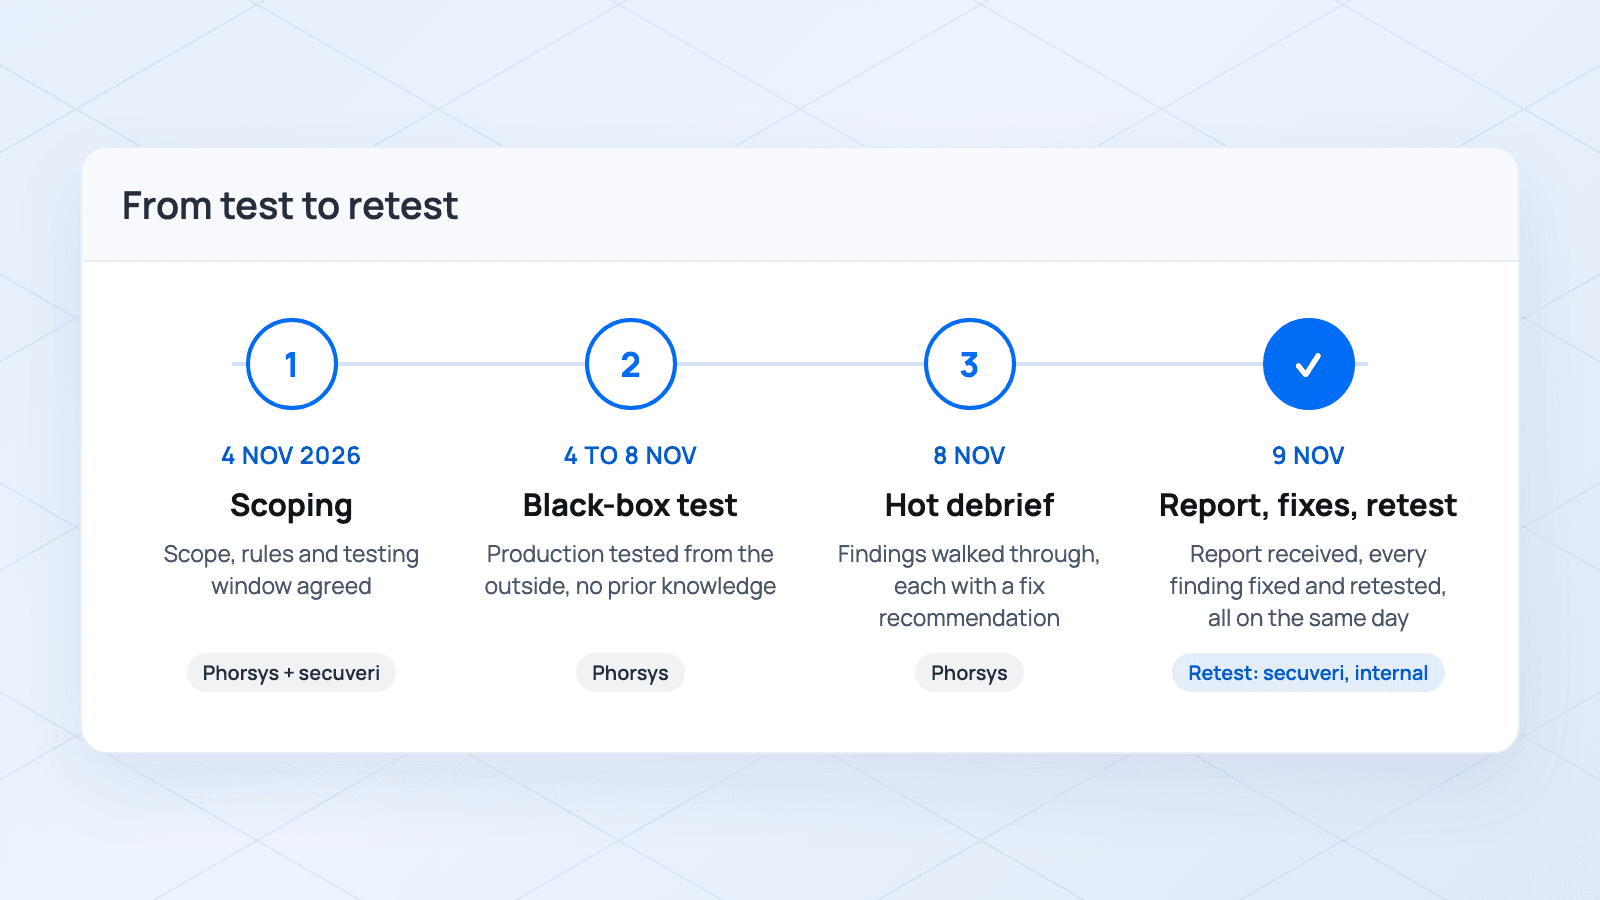
La plateforme a tenu. Phorsys ne l'a pas compromise dans le temps imparti, et aucun des scénarios que nous redoutions le plus ne s'est produit. Personne n'a accédé à des données sans compte, lu les données d'un autre client ni pris le contrôle d'un compte administrateur ou d'un serveur.
Le rapport cite comme points forts un contrôle d'accès efficace, une authentification solide sur les fonctions testées et des composants robustes et éprouvés.
Le test a aussi mis en évidence un ensemble de points liés au durcissement de l'API, à l'authentification et à la protection contre les abus. Chacun était accompagné d'une explication claire et d'une correction concrète. C'est exactement ce que nous attendions : des améliorations précises, trouvées par quelqu'un qui pense comme un attaquant.
Nous avons corrigé chaque constat le jour même de la réception du rapport et déployé les changements en production. Dans les grandes lignes, nous avons :
Nous gardons les détails techniques pour nous. Les publier aiderait davantage les attaquants que nos clients.
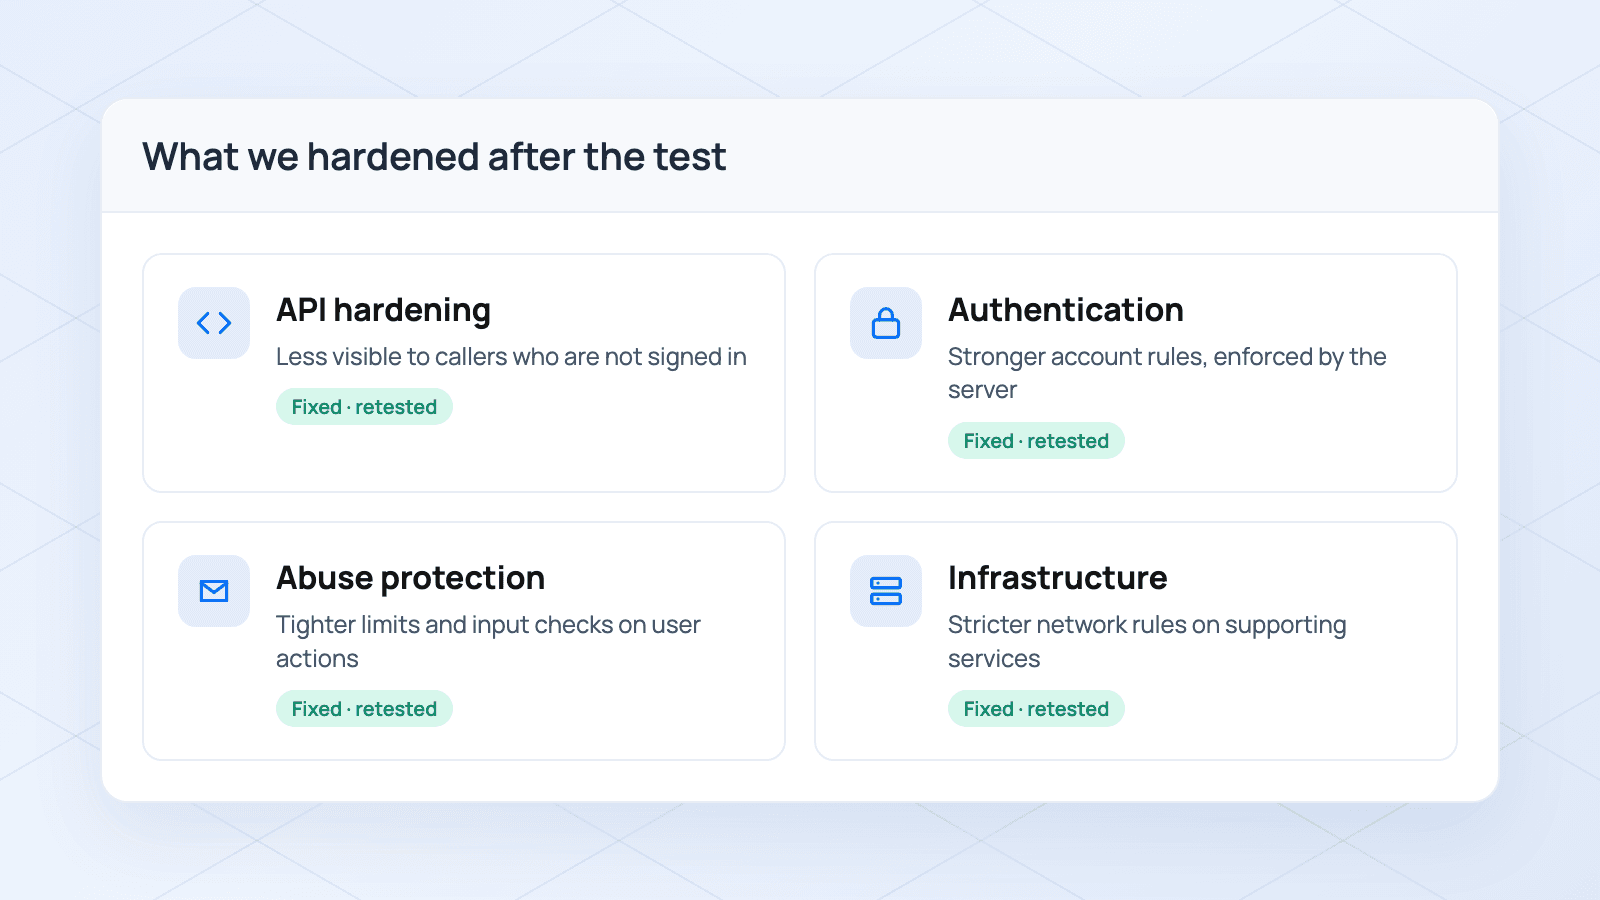
Le retest a été réalisé en interne par secuveri, et non par Phorsys. Le même jour, nous avons rejoué chacun des tests de Phorsys contre la production, depuis l'extérieur, avec le même type d'outils. Chaque test qui fonctionnait auparavant échouait désormais. Notre rapport de retest consigne la méthode et les preuves pour chaque point, et nous en avons profité pour ajouter une mesure de durcissement supplémentaire.
Phorsys recommande un contre-audit indépendant après correction, et nous sommes d'accord. Ce contre-audit n'a pas encore eu lieu. D'ici là, les corrections sont vérifiées par nos propres tests.
Un test d'intrusion a aussi ses limites, et le rapport de Phorsys les expose clairement. Il couvre un périmètre défini sur une durée fixe, et le résultat est une photographie à un instant donné. Un test en boîte noire peut manquer ce qu'une personne connaissant le système verrait. C'est pourquoi nous considérons les tests comme un exercice à répéter, pas une case à cocher une fois.
Si vous êtes responsable conformité ou CTO et que vous nous évaluez, voici l'essentiel :
Nos clients et auditeurs peuvent nous demander le rapport de Phorsys et notre rapport de retest. La même approche se retrouve dans toute la plateforme : les données de vérification sont traitées et stockées dans l'UE (Vienne, Autriche), avec des sauvegardes chiffrées en Allemagne, nos modèles sont développés en interne et chaque décision est un résultat signé. Plus de détails sur notre page conformité.
Merci à l'équipe de Phorsys pour un test rigoureux et bien mené. Si vous avez besoin d'un test d'intrusion en boîte noire ou voulez savoir comment votre parcours KYC résiste aux faux documents et aux deepfakes, contactez Phorsys.
Cet article fournit des informations générales et ne constitue pas un conseil juridique ou de conformité. Vos obligations dépendent de votre secteur, de votre autorisation et de vos marchés.

Découvrez comment secuveri protège vos données de vérification.
Comment confirmer qu'une personne est réelle tout en gardant les données biométriques sensibles hors de vos serveurs.
Ce que les entreprises doivent savoir sur la conformité lorsqu'elles vérifient des identités sur plusieurs marchés.
5 min · octobre 2026
Lire la suite: Comprendre la conformité en matière d'identité numériqueDites-nous ce que vous souhaitez vérifier. Nous vous montrerons comment secuveri s’intègre à vos processus.

