Privacy
Protection des données dès la conception dans la vérification d'identité
Comment confirmer qu'une personne est réelle tout en gardant les données biométriques sensibles hors de vos serveurs.
Un pays ou un contrôle spécifique vous manque ? En général, c'est en ligne en un jour.Appel de 15 min
Ce que les entreprises doivent savoir sur la conformité lorsqu'elles vérifient des identités sur plusieurs marchés.
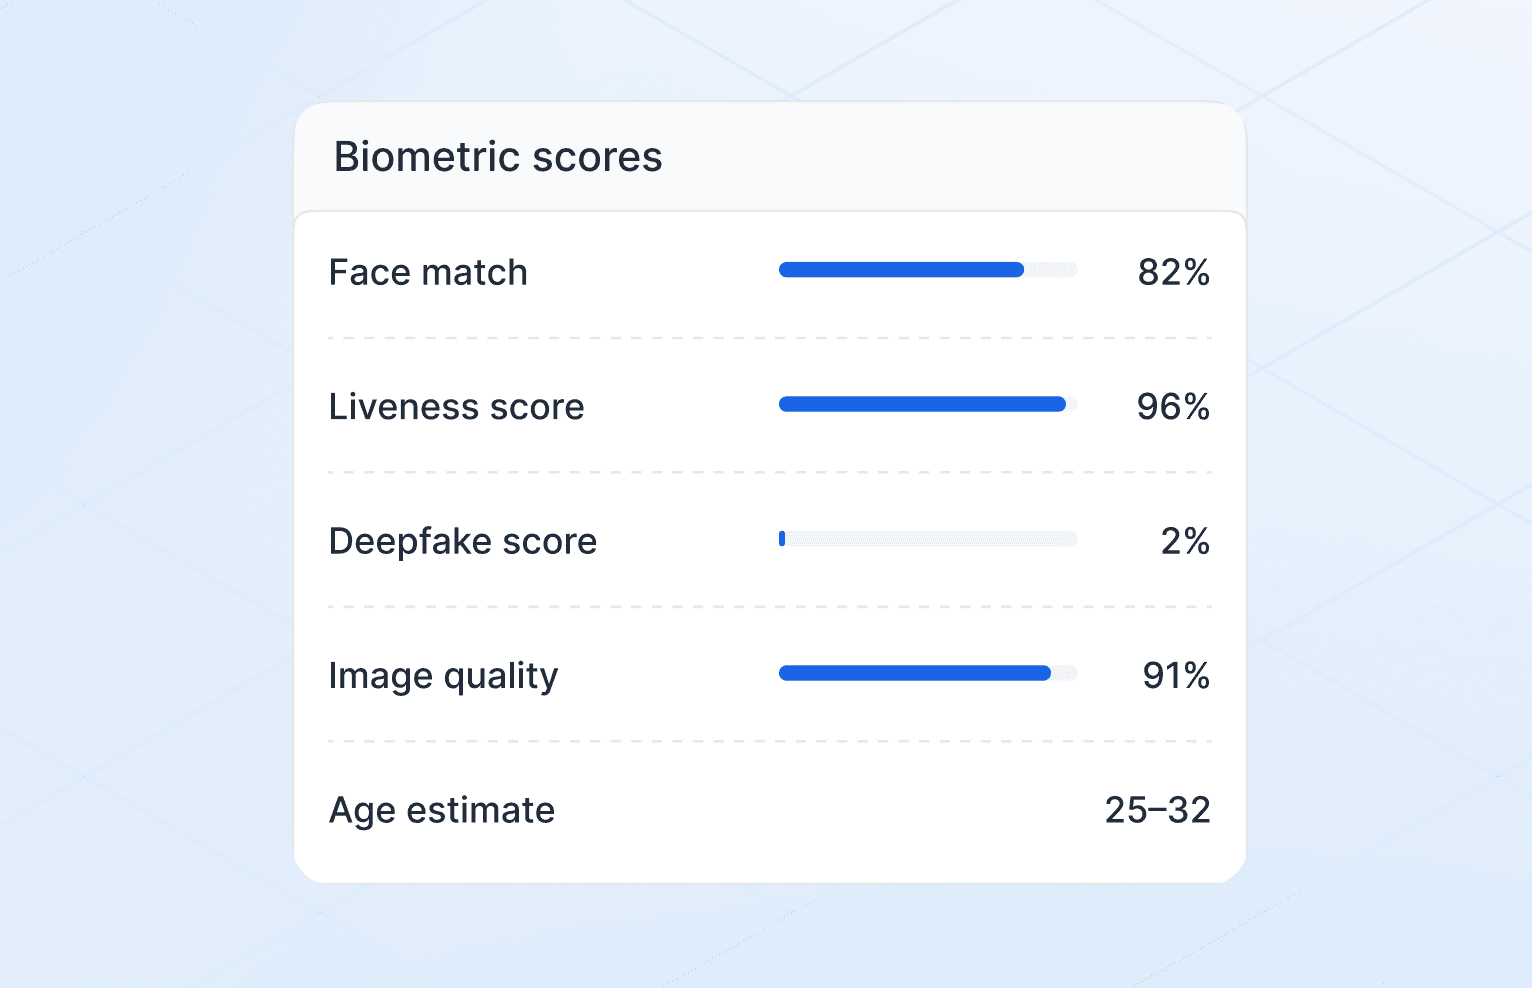
Les contrôles d'identité s'inscrivent souvent dans des parcours réglementés : ouverture de compte, contrôle de l'âge, paiements et services financiers. Dans ces parcours, le contrôle n'est pas seulement un outil contre la fraude. Il prouve aussi que l'entreprise a respecté une obligation, et cette preuve doit parfois tenir des mois ou des années plus tard, lors d'un audit ou d'un examen par l'autorité de surveillance.
Les exigences varient selon les marchés. Un même produit peut être soumis à des règles différentes à Zurich, Berlin et Lisbonne, et à d'autres encore selon qu'il dispose d'une licence financière, vend des produits soumis à une limite d'âge ou souhaite simplement écarter les faux comptes. Le travail de conformité commence par savoir laquelle de ces situations vous concerne.
Cet article donne une vue d'ensemble générale. Il ne constitue pas un avis juridique, et le détail de vos obligations dépend de votre licence, de votre secteur et des marchés que vous servez. Faites-les confirmer par votre service juridique ou votre équipe compliance.
Dans les secteurs réglementés, la plupart des obligations en matière d'identité découlent des règles de lutte contre le blanchiment d'argent. On parle généralement de KYC, et le processus sous-jacent correspond aux obligations de diligence envers la clientèle. Dans les grandes lignes, une entreprise doit :
La profondeur de chaque étape est censée varier selon le risque. Un compte de faible valeur peut se contenter de contrôles simplifiés, alors qu'un client ou une juridiction à risque élevé appelle une diligence renforcée. C'est cette approche fondée sur les risques qui permet à une entreprise d'alléger ses parcours lorsque c'est justifié et de les renforcer lorsque c'est nécessaire. Le cadre AML fixe le résultat à atteindre ; la conception du parcours vous appartient en grande partie.
En Suisse, deux ensembles de règles comptent particulièrement pour la vérification d'identité.
La loi fédérale révisée sur la protection des données (nLPD) est en vigueur depuis le 1er septembre 2023. Elle a rapproché le droit suisse du RGPD dans sa structure, avec des principes comme la limitation des finalités, la proportionnalité, la protection des données dès la conception et par défaut. Les données biométriques qui identifient une personne de manière univoque sont considérées comme des données personnelles sensibles, ce qui relève les exigences sur la manière de les traiter, de l'expliquer aux utilisateurs et de les protéger. Une comparaison faciale servant à confirmer le titulaire d'un document entre dans cette catégorie.
Les règles de lutte contre le blanchiment d'argent s'appliquent aux intermédiaires financiers, comme les banques, les prestataires de paiement, les gestionnaires de fortune et de nombreuses entreprises crypto. Ces règles, complétées par les directives de l'autorité de surveillance et des organismes d'autorégulation, définissent la manière dont les clients doivent être identifiés, y compris les exigences applicables à l'onboarding à distance. Les règles précises dépendent de la licence et du mode de surveillance de l'entreprise. Notre page de couverture pour la Suisse liste les documents pris en charge sur le marché suisse.
Dans l'UE, le RGPD régit le traitement des données personnelles. Les données biométriques utilisées pour identifier une personne de manière unique relèvent d'une catégorie particulière de données. Une entreprise a donc besoin à la fois d'une base légale et d'une condition applicable pour les traiter, en plus des exigences habituelles de transparence, de sécurité et de respect des droits des personnes concernées.
En matière de lutte contre le blanchiment, l'UE a adopté un paquet qui remplace en grande partie l'ancienne approche fondée sur des directives par un règlement directement applicable, l'AMLR, en vigueur à partir de juillet 2027. Un corpus de règles unique devrait réduire les écarts entre États membres, mais les entreprises devront revoir leurs procédures de vigilance à l'égard de la clientèle à cette aune avant cette date.
eIDAS 2.0 introduit le portefeuille européen d'identité numérique, que les États membres sont tenus de proposer à leurs citoyens. À terme, ces portefeuilles pourraient devenir un moyen reconnu de partager des attributs vérifiés, comme une preuve de l'âge ou de l'identité, sans remettre l'image complète d'un document. Il vaut la peine de concevoir votre parcours de manière à pouvoir y ajouter plus tard une nouvelle source de preuve sans tout reconstruire.
La localisation des données, leur durée de conservation et ce que vous conservez après un contrôle varient selon la juridiction. Planifiez votre infrastructure avant de passer à l'échelle.
Trois questions reviennent dans presque tous les déploiements transfrontaliers :
Deux obligations tirent dans des directions opposées. Les règles de lutte contre le blanchiment imposent souvent de conserver les documents d'identification pendant une durée définie après la fin de la relation. Les règles de protection des données imposent de ne rien conserver plus longtemps que nécessaire.
La réponse pratique consiste à séparer ce que vous conservez de ce que vous supprimez :
| Données | Traitement habituel |
|---|---|
| Résultat de la vérification, méthode, horodatage | Conservés comme preuve pendant la durée requise |
| Données extraites du document | Conservées lorsque les règles AML l'exigent |
| Images du document et selfie | Conservés uniquement si c'est obligatoire, sinon supprimés après le contrôle |
| Gabarits biométriques bruts | Supprimés une fois la comparaison terminée, sauf obligation spécifique |
Quoi que vous conserviez, faites en sorte de pouvoir reconstituer le déroulement. Un auditeur doit pouvoir voir quels contrôles ont été exécutés, quelle version du parcours a été utilisée, quel a été le résultat et qui a examiné chaque cas manuel.
Choisissez des contrôles adaptés à votre risque et à vos obligations. La vérification doit soutenir la conformité sans devenir le goulet d'étranglement de votre produit.
Une courte liste de contrôle avant le lancement :
secuveri est conçu pour ce type de configuration. Les données sont traitées et stockées en Suisse, un déploiement on-premise est possible, et vous choisissez les contrôles exécutés dans chaque parcours. Si vous souhaitez parler d'un marché en particulier, réservez un appel.
Cet article fournit des informations générales et ne constitue pas un conseil juridique ou de conformité. Vos obligations dépendent de votre secteur, de votre autorisation et de vos marchés.

Construisez une expérience de vérification adaptée à votre activité.
Comment confirmer qu'une personne est réelle tout en gardant les données biométriques sensibles hors de vos serveurs.
Un guide pratique pour comprendre comment fonctionne la vérification d'identité moderne, ce que les entreprises doivent réellement vérifier et comment garder la protection des données au centre du processus.
Dites-nous ce que vous souhaitez vérifier. Nous vous montrerons comment secuveri s’intègre à vos processus.