Privacy
Privacy by Design in der Identitätsprüfung
Wie Sie bestätigen, dass eine Person echt ist, ohne sensible biometrische Daten auf Ihren eigenen Servern zu speichern.
4 Min. · Oktober 2026
Weiterlesen: Privacy by Design in der IdentitätsprüfungFehlt ein Land oder eine eigene Prüfung? Sagen Sie uns, was Sie brauchen.15-Minuten-Gespräch buchen
Phorsys hat secuveri in einem Black-Box-Pentest geprüft. Bericht erhalten, alle Befunde behoben und selbst nachgetestet, alles am selben Tag.
Von secuveri teamVeröffentlicht
Am 9. November 2026 haben wir den Abschlussbericht eines unabhängigen Penetrationstests unserer Plattform erhalten. Am Ende desselben Tages waren alle Befunde behoben, die Korrekturen in der Produktion ausgerollt und unser interner Nachtestbericht geschrieben.
Dieser Beitrag erklärt, wie der Test ablief, was wir geändert haben und warum wir ihn wollten. Auf unserer Sicherheitsseite beschreiben wir die Kontrollen, die wir im Alltag einsetzen.
Unsere Kunden schicken uns Pässe, Ausweise und Selfies. Sie vertrauen darauf, dass diese Daten sicher sind. Zu sagen, eine Plattform sei sicher, ist einfach. Es zu zeigen, braucht Nachweise, die nicht nur auf unserem eigenen Wort beruhen.
Deshalb haben wir ein unabhängiges Team gebeten, uns anzugreifen. Phorsys, ein französisches Unternehmen für offensive Sicherheit mit Schwerpunkt auf Penetrationstests und Betrug, hat den Test durchgeführt.
«Wir verarbeiten Ausweisdokumente und Biometrie. Deshalb wollen wir unsere Schwachstellen kennen, bevor es jemand anderes tut. Das Team von Phorsys hat uns angegriffen wie ein echter Gegner, und ihr Bericht hat jede Korrektur klar gemacht. Darum konnten wir alles an einem Tag schliessen.»
Artus Guenes, CEO von secuveri
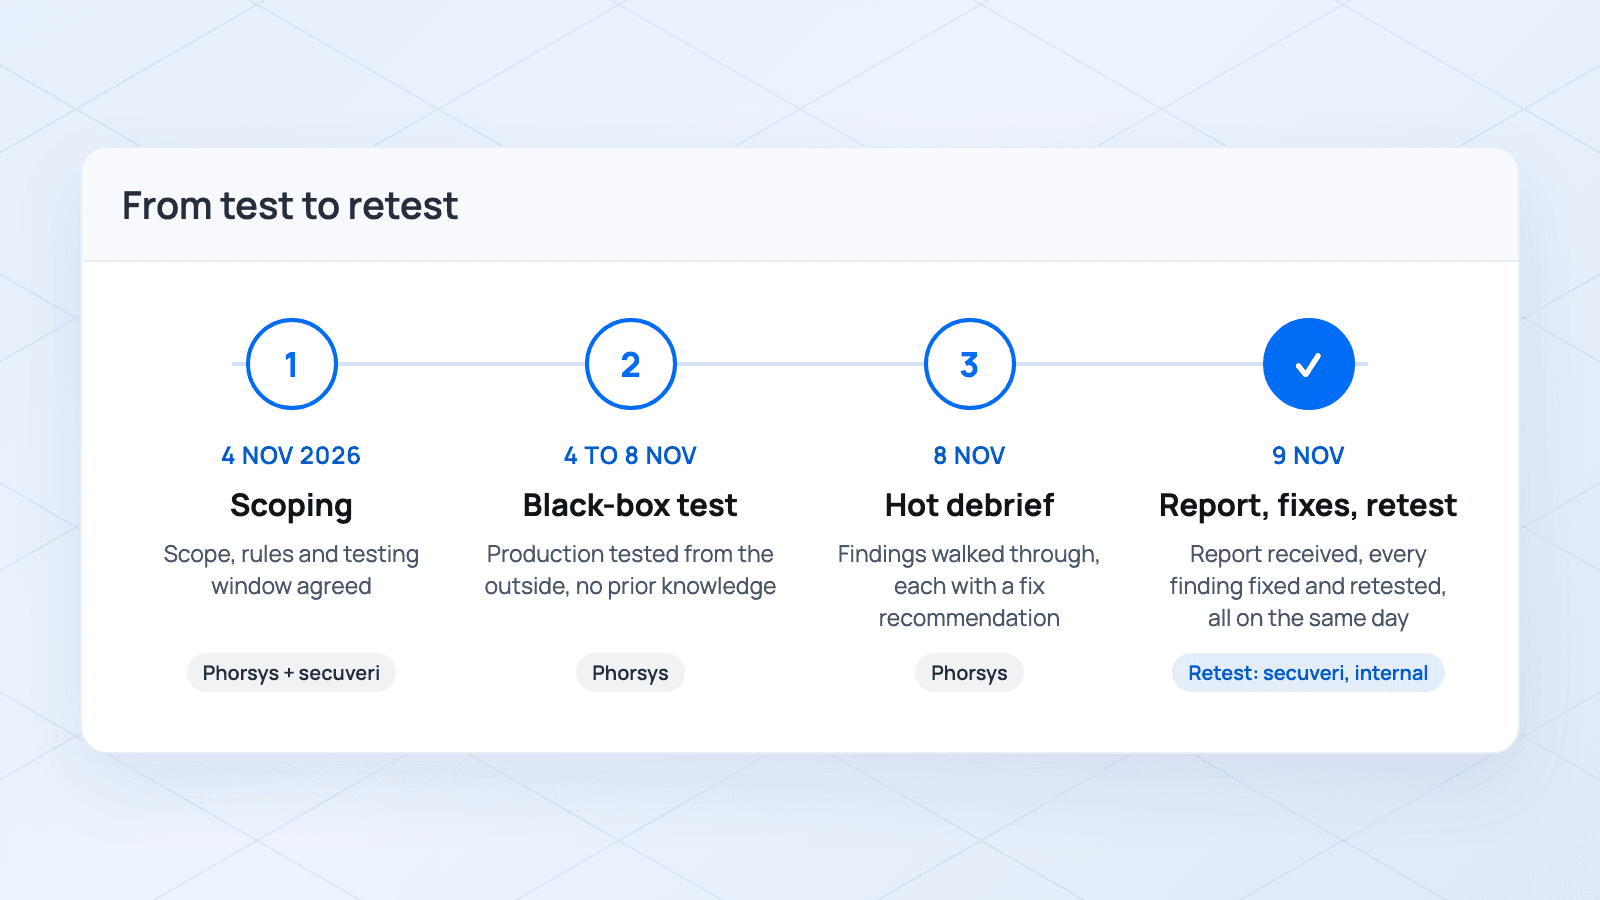
Phorsys hat einen Black-Box-Test durchgeführt. Das Team begann ohne Quellcode, ohne Architekturdiagramme und ohne Admin-Zugang. Es sah nur, was jeder Angreifer im Internet sieht.
Das Team hat erfasst, was wir nach aussen zeigen, es mit automatisierten Werkzeugen gescannt und dann von Hand getestet. Dazu gehörten Registrierung und Login, Sessions, Zugriffskontrolle zwischen Organisationen, Eingabeverarbeitung, Geschäftslogik und Konfiguration. Am 8. November gab es ein erstes Debriefing, danach folgte der schriftliche Bericht.
Die Plattform hat gehalten. Phorsys hat sie in der verfügbaren Zeit nicht kompromittiert, und keines der Szenarien, die wir am meisten fürchteten, ist eingetreten. Niemand hat ohne Konto auf Daten zugegriffen, Daten eines anderen Kunden gelesen oder ein Admin-Konto oder einen Server übernommen.
Der Bericht nennt als Stärken eine wirksame Zugriffskontrolle, eine solide Authentifizierung bei den getesteten Funktionen und robuste, bewährte Komponenten.
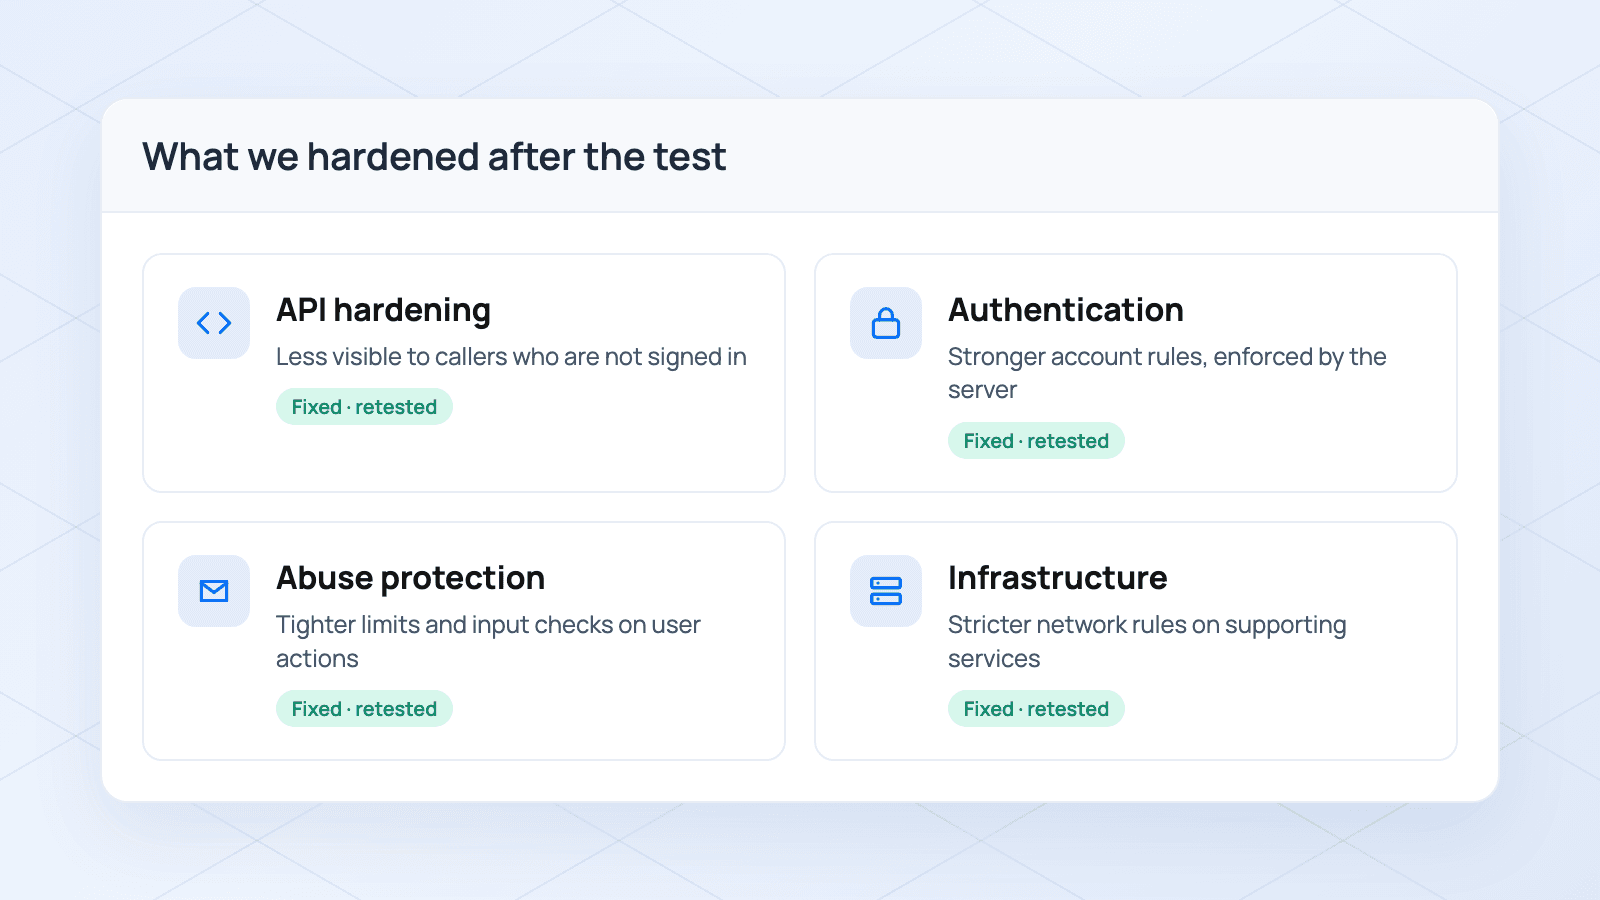
Der Test hat auch eine Reihe von Punkten in den Bereichen API-Härtung, Authentifizierung und Missbrauchsschutz aufgezeigt. Jeder kam mit einer klaren Erklärung und einer konkreten Massnahme. Genau das wollten wir: konkrete Verbesserungen, gefunden von jemandem, der wie ein Angreifer denkt.
Wir haben alle Befunde am Tag des Berichts behoben und die Änderungen in der Produktion ausgerollt. Im Überblick haben wir:
Die technischen Details behalten wir für uns. Sie zu veröffentlichen, würde Angreifern mehr nützen als Kunden.
Den Nachtest hat secuveri intern durchgeführt, nicht Phorsys. Noch am selben Tag haben wir jeden Test von Phorsys gegen die Produktion wiederholt, von aussen und mit derselben Art von Werkzeugen. Jeder Test, der vorher funktioniert hatte, schlug jetzt fehl. Unser Nachtestbericht dokumentiert Methode und Nachweise für jeden Punkt, und wir haben dabei noch eine zusätzliche Härtung umgesetzt.
Phorsys empfiehlt nach den Korrekturen ein unabhängiges Kontroll-Audit, und wir sehen das genauso. Dieses Audit hat noch nicht stattgefunden. Bis dahin sind die Korrekturen durch unsere eigenen Tests bestätigt.
Ein Penetrationstest hat auch Grenzen, und der Bericht von Phorsys nennt sie offen. Er deckt einen festgelegten Umfang in einer festen Zeit ab, und das Ergebnis ist eine Momentaufnahme. Ein Black-Box-Test kann übersehen, was jemand mit Insiderwissen sehen würde. Deshalb sehen wir Tests als etwas, das wir wiederholen, nicht als einmaliges Häkchen.
Wenn Sie uns als Compliance-Verantwortliche oder CTO bewerten, hier die Kurzfassung:
Kunden und Auditoren können bei uns den Bericht von Phorsys und unseren Nachtestbericht anfordern. Derselbe Ansatz zieht sich durch die ganze Plattform: Prüfdaten werden in der EU (Wien, Österreich) verarbeitet und gespeichert, mit verschlüsselten Backups in Deutschland, unsere Modelle entwickeln wir selbst und jedes Ergebnis ist ein signiertes Ergebnis. Mehr dazu auf unserer Compliance-Seite.
Danke an das Team von Phorsys für einen sorgfältigen, gut geführten Test. Wenn Sie einen Black-Box-Penetrationstest brauchen oder wissen möchten, wie Ihr KYC-Prozess gegen gefälschte Dokumente und Deepfakes standhält, sprechen Sie mit Phorsys.
Dieser Beitrag dient der allgemeinen Information und ist keine Rechts- oder Compliance-Beratung. Ihre Pflichten hängen von Branche, Bewilligung und Märkten ab.

So schützt secuveri Ihre Prüfdaten.
Wie Sie bestätigen, dass eine Person echt ist, ohne sensible biometrische Daten auf Ihren eigenen Servern zu speichern.
4 Min. · Oktober 2026
Weiterlesen: Privacy by Design in der Identitätsprüfung
Was Unternehmen über Compliance wissen müssen, wenn sie Identitäten in verschiedenen Märkten prüfen.
5 Min. · Oktober 2026
Weiterlesen: Compliance bei digitalen Identitäten verstehenSagen Sie uns, was Sie prüfen möchten. Wir zeigen Ihnen, wie secuveri in Ihren Ablauf passt.

