Identity Verified
So funktioniert moderne Identitätsprüfung
Wie ein moderner Prüfprozess aufgebaut ist, von der Dokumentenprüfung bis zur Biometrie.
4 Min. · Oktober 2026
Weiterlesen: So funktioniert moderne IdentitätsprüfungFehlt ein Land oder eine eigene Prüfung? Meist innerhalb eines Tages live.15-Minuten-Gespräch buchen
Wie Dokumenten-, Biometrie- und Signalprüfungen in einer produktiven Prüfpipeline zusammenspielen.
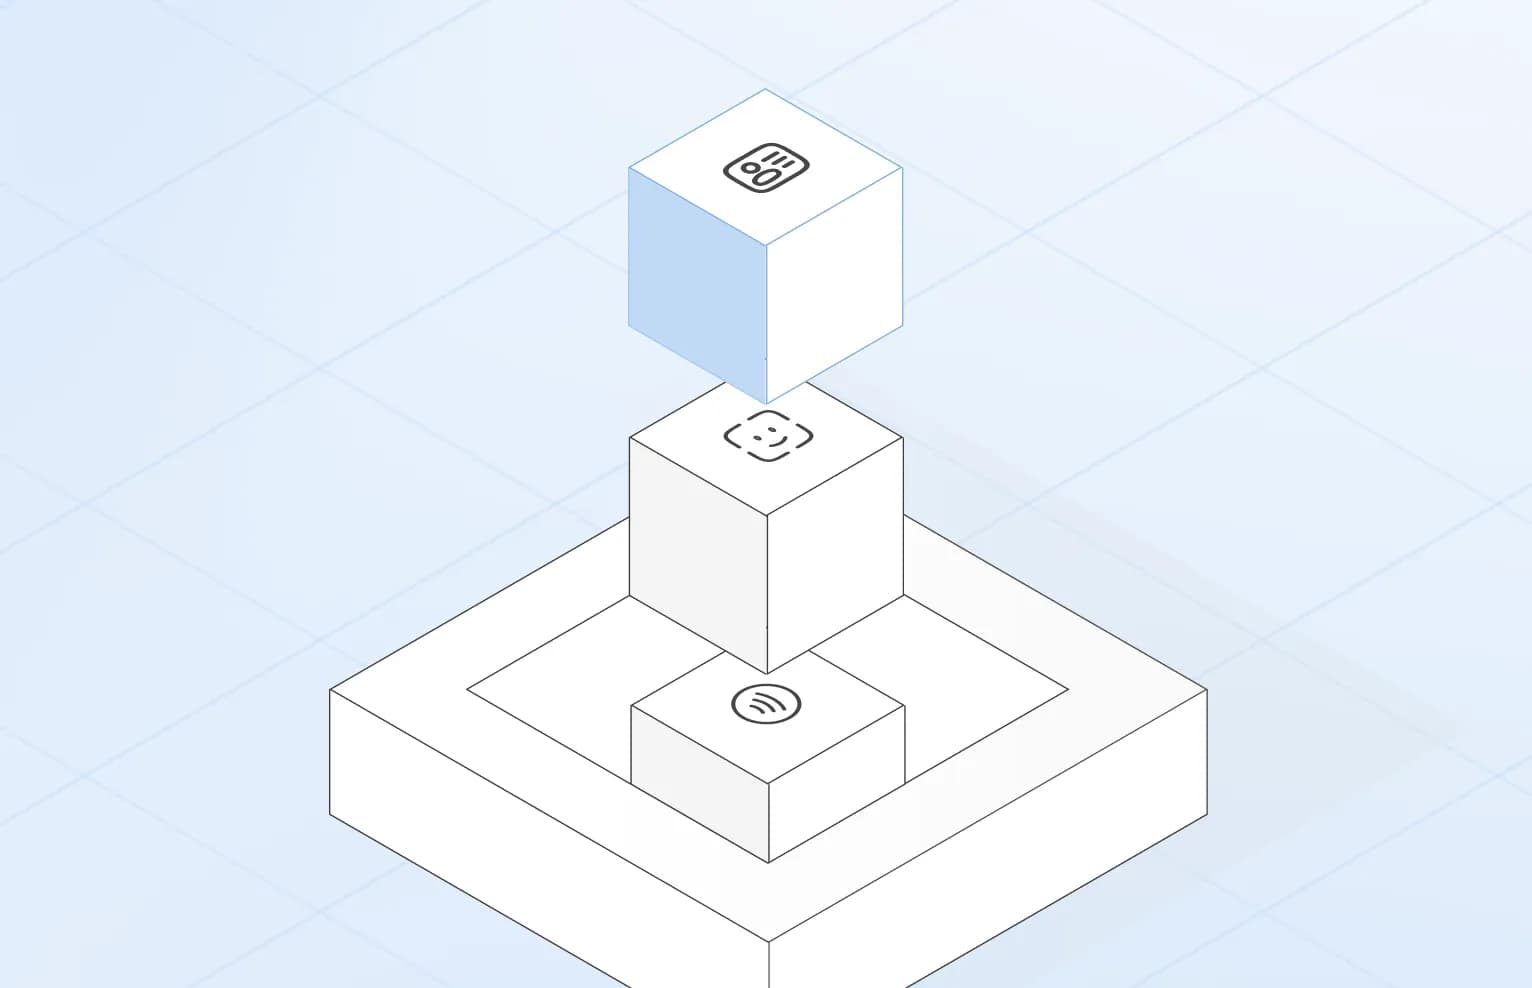
Ein moderner Stack reiht Erfassung, Dokumentenprüfung, Biometrie und Risikosignale aneinander und liefert am Ende ein klares Ergebnis.
Jede Stufe speist die nächste. Eine schlechte Erfassung macht die Dokumentenprüfung unzuverlässig, ein unzuverlässiges Dokument macht den Gesichtsabgleich bedeutungslos, und Risikosignale bringen nur dann etwas, wenn die anderen Ebenen ihre Arbeit gemacht haben. Wer den Stack als Pipeline betrachtet und nicht als Liste von Funktionen, sieht leichter, wo ein Fehler seinen Anfang nimmt.
Ein typischer Ablauf sieht so aus:
Die meisten Fehlschläge bei der Identitätsprüfung beginnen mit einem schlechten Foto: Spiegelungen über der Datenseite, ein unscharfes Porträt, eine abgeschnittene Ecke. Eine gute Erfassung leitet die Person in Echtzeit an, erkennt die Kanten des Dokuments, verwirft zu dunkle oder unscharfe Bilder und löst erst aus, wenn das Bild brauchbar ist.
Auch die Wahl des Geräts spielt eine Rolle. Viele Nutzerinnen und Nutzer beginnen am Desktop, wo Webcams schlecht sind und kein NFC verfügbar ist. Mit einer Übergabe per QR-Code können sie auf dem Smartphone weitermachen und danach zur ursprünglichen Sitzung zurückkehren. Dieser eine Schritt bringt für die Abschlussrate oft mehr als jede Änderung an den Prüfungen selbst.
Die Dokumentenprüfung beantwortet eine Frage: Ist das ein echtes, unverändertes Dokument, ausgestellt von der Behörde, die es angibt? In der Regel kombiniert sie drei Methoden.
| Prüfung | Was sie tut | Grenzen |
|---|---|---|
| Visuelle Prüfung | Prüft Layout, Schriften, Sicherheitsmerkmale und Anzeichen von Bearbeitung | Abhängig von der Bildqualität |
| Auslesen der MRZ | Liest die maschinenlesbare Zone und validiert die Prüfziffern gegen die aufgedruckten Daten | Ein Fälscher kann eine gültige MRZ erzeugen |
| NFC-Chip | Liest die signierten Daten auf dem Chip und prüft die Signatur der ausstellenden Behörde | Braucht ein Dokument mit Chip und ein NFC-fähiges Smartphone |
Der Chip ist die stärkste der drei Methoden, weil die Daten vom ausstellenden Staat kryptografisch signiert sind. Wo er verfügbar ist, lohnt es sich, ihn zu nutzen. Wo nicht, bleiben visuelle Prüfung und MRZ die Grundlage, und der Prozess sollte sauber darauf zurückfallen, statt abzubrechen.
Die biometrische Ebene beantwortet eine andere Frage: Ist die Person vor der Kamera die Inhaberin oder der Inhaber dieses Dokuments?
Der Gesichtsabgleich vergleicht das Live-Bild mit dem Porträt auf dem Dokument oder mit dem Chipfoto, das meist sauberer ist. Die Liveness-Erkennung prüft, ob das Bild von einer lebenden, jetzt anwesenden Person stammt und nicht von einem ausgedruckten Foto, einer Bildschirmwiedergabe oder einer Maske. Damit sind Präsentationsangriffe abgedeckt. Injection-Angriffe, bei denen ein gefälschter Videostream direkt in die App oder den Browser eingespeist wird, brauchen eigene Schutzmassnahmen auf Geräte- und Sitzungsebene.
Diese beiden Prüfungen funktionieren nur zusammen. Ein Gesichtsabgleich ohne Liveness lässt sich mit einem Foto überlisten. Liveness ohne Gesichtsabgleich beweist, dass jemand echt ist, aber nicht, dass es die richtige Person ist. Unser Artikel zu Gesichtsabgleich und Liveness zeigt genauer, wie die beiden zusammenspielen.
Jede Ebene beantwortet eine andere Frage. Die Orchestrierung entscheidet, welche Prüfungen für welche Risikostufe laufen.
Risikosignale liefern Kontext, den Dokument und Gesicht nicht bieten: ein Emulator oder eine virtuelle Kamera, eine wiederholt abgespielte Sitzung, dasselbe Gesicht bei mehreren Konten oder Daten, die nicht zusammenpassen. Keines dieser Signale sollte allein entscheiden, aber sie beeinflussen, wie sehr Sie dem Rest vertrauen.
Die Orchestrierung macht daraus Regeln. Jede Prüfung bei jeder Person laufen zu lassen, ist teuer und erhöht die Reibung. Zu wenige Prüfungen lassen Betrug durch. Ein gängiger Ansatz ist die Einteilung nach Risiko:
Die Stufe kann vom Produkt, vom Transaktionswert, vom Markt oder von Signalen abhängen, die früher in der Sitzung erfasst wurden. Welche Angriffsmuster diese Stufen abwehren sollen, lesen Sie in der Anatomie des Identitätsbetrugs.
Das Ergebnis sollte ein Entscheid sein, mit dem Ihr Backend arbeiten kann, kein Berg von Rohwerten. Ein brauchbares Ergebnis enthält das Gesamtergebnis, die durchgeführten Prüfungen, den Grund für allfällige Fehlschläge und einen Zeitstempel.
Konzeptionell besteht die Integration aus zwei Teilen. Ihr Frontend startet eine Sitzung und übergibt die Person an den Prozess. Ist der Prozess abgeschlossen, benachrichtigt ein Webhook Ihr Backend, das das Ergebnis abruft und das Konto aktualisiert. Behandeln Sie Webhooks als Auslöser, nicht als massgebliche Quelle: Prüfen Sie ihre Signatur, behandeln Sie Wiederholungsversuche und gestalten Sie die Verarbeitung idempotent, damit ein doppelter Aufruf kein doppeltes Konto erzeugt.
Wer Schwellenwerte, Fehlerbilder und Abbrüche im Blick behält, hält die Sicherheit hoch, ohne die Conversion zu opfern.
Im Live-Betrieb braucht der Stack dieselbe Aufmerksamkeit wie jedes andere produktive System. Beobachten Sie:
secuveri deckt Dokumente aus 46 Ländern ab, mit Auslesen des NFC-Chips (wo verfügbar), Gesichtsabgleich, Liveness-Erkennung und Betrugssignalen. Sie wählen, welche Prüfungen in jedem Prozess laufen, und der Prozess lässt sich als White-Label an Ihr Produkt anpassen.
Dieser Beitrag dient der allgemeinen Information und ist keine Rechts- oder Compliance-Beratung. Ihre Pflichten hängen von Branche, Bewilligung und Märkten ab.

Gestalten Sie eine Identitätsprüfung, die zu Ihrem Geschäft passt.
Wie ein moderner Prüfprozess aufgebaut ist, von der Dokumentenprüfung bis zur Biometrie.
4 Min. · Oktober 2026
Weiterlesen: So funktioniert moderne Identitätsprüfung
Wie Angreifer Dokumente, Bilder und digitale Identitätssignale ausnutzen und wo die Identitätsprüfung sie stoppt.
5 Min. · Oktober 2026
Weiterlesen: Die neue Anatomie des IdentitätsbetrugsSagen Sie uns, was Sie prüfen möchten. Wir zeigen Ihnen, wie secuveri in Ihren Ablauf passt.