Privacy
Privacy by design nella verifica dell'identità
Come accertare che una persona è reale senza tenere sui vostri server materiale biometrico sensibile.
4 min · ottobre 2026
Leggi di più: Privacy by design nella verifica dell'identitàVi manca un Paese o un controllo su misura? Diteci di cosa avete bisogno.Prenotate una chiamata di 15 minuti
Phorsys ha eseguito un penetration test black-box su secuveri. Rapporto ricevuto, rilievi corretti e ritestati da noi, tutto nello stesso giorno.
Di secuveri teamPubblicato il
Il 9 novembre 2026 abbiamo ricevuto il rapporto finale di un penetration test indipendente sulla nostra piattaforma. Entro la fine della stessa giornata avevamo corretto ogni rilievo, rilasciato le correzioni in produzione e scritto il nostro rapporto di ritest interno.
Questo articolo spiega come si è svolto il test, cosa abbiamo cambiato e perché lo abbiamo chiesto. La nostra pagina sulla sicurezza descrive i controlli che applichiamo ogni giorno.
I nostri clienti ci inviano passaporti, carte d'identità e selfie. Si fidano del fatto che proteggiamo questi dati. Dire che una piattaforma è sicura è facile. Dimostrarlo richiede prove che non dipendano solo dalla nostra parola.
Per questo abbiamo chiesto a un team indipendente di attaccarci. Phorsys, una società francese di sicurezza offensiva specializzata in penetration test e frodi, ha eseguito il test.
«Trattiamo documenti d'identità e dati biometrici, quindi vogliamo conoscere i nostri punti deboli prima di chiunque altro. Il team di Phorsys ci ha attaccati come farebbe un vero avversario, e il suo rapporto ha reso chiara ogni correzione. Per questo abbiamo potuto chiudere tutto in un giorno.»
Artus Guenes, CEO di secuveri
Phorsys ha eseguito un test black-box. Il team è partito senza codice sorgente, senza schemi dell'architettura e senza accesso amministrativo. Vedeva solo ciò che vede qualsiasi attaccante su Internet.
Il team ha mappato ciò che esponiamo, lo ha analizzato con strumenti automatici e poi ha testato a mano: registrazione e login, sessioni, separazione tra organizzazioni, gestione degli input, logica di business e configurazione. L'8 novembre ci ha dato un primo debriefing, seguito dal rapporto scritto.
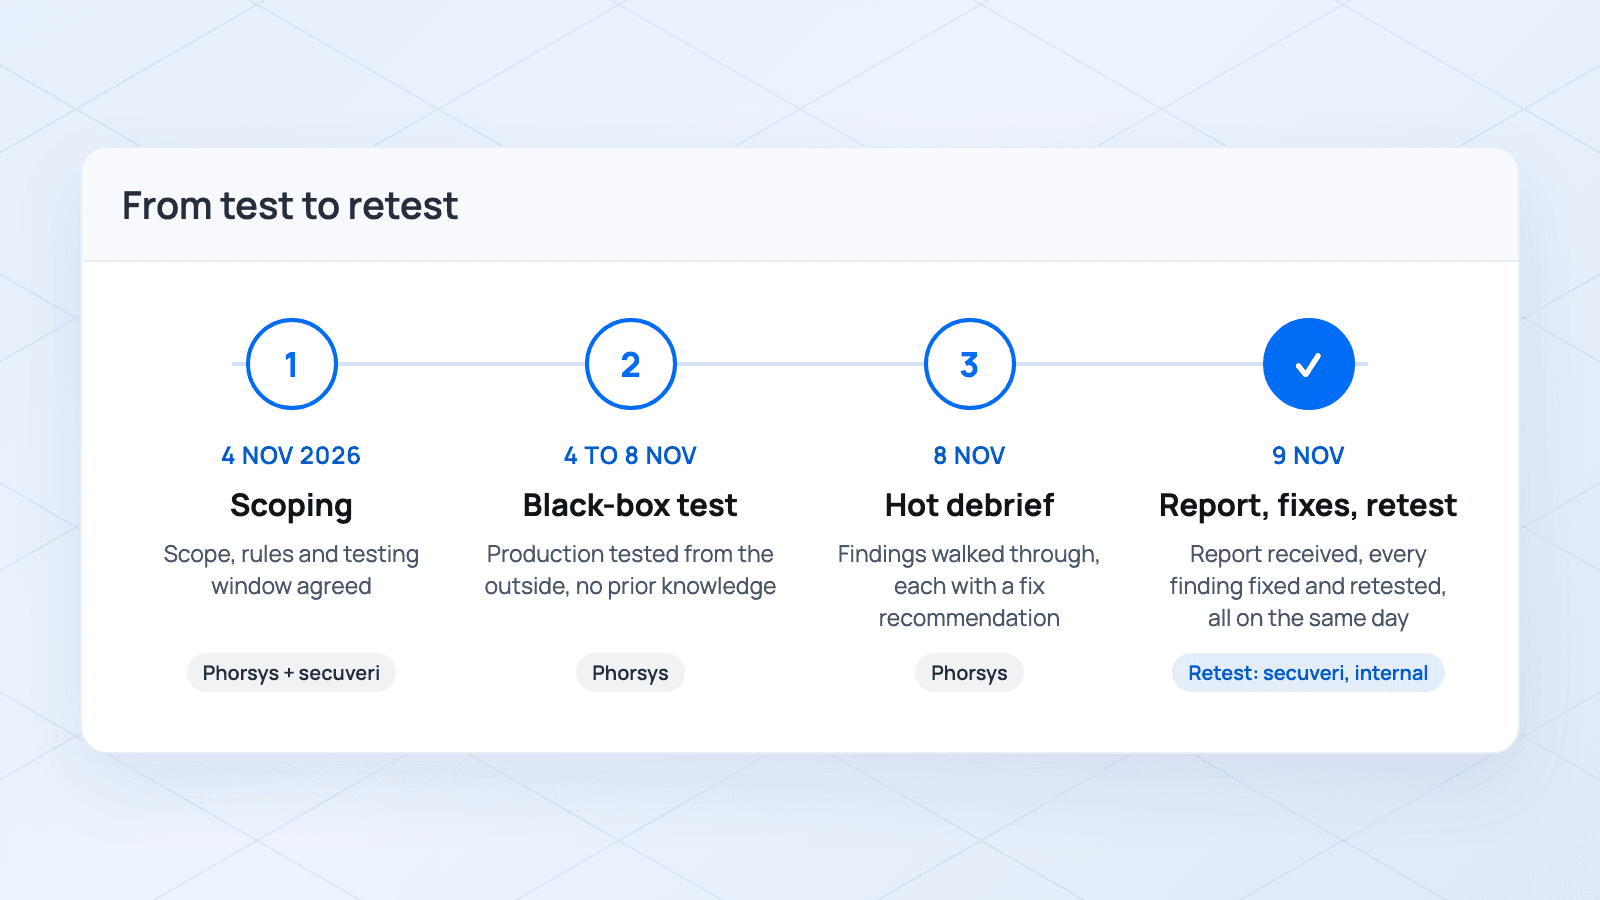
La piattaforma ha retto. Phorsys non l'ha compromessa nel tempo disponibile, e nessuno degli scenari che temevamo di più si è verificato. Nessuno ha avuto accesso ai dati senza account, letto i dati di un altro cliente o preso il controllo di un account amministrativo o di un server.
Il rapporto indica come punti di forza un controllo degli accessi efficace, un'autenticazione solida nelle funzioni testate e componenti robusti e collaudati.
Il test ha anche evidenziato una serie di punti legati al rafforzamento dell'API, all'autenticazione e alla protezione dagli abusi. Ognuno era accompagnato da una spiegazione chiara e da una correzione concreta. Era esattamente ciò che volevamo: miglioramenti precisi, trovati da qualcuno che ragiona come un attaccante.
Abbiamo corretto ogni rilievo il giorno stesso in cui abbiamo ricevuto il rapporto e rilasciato le modifiche in produzione. A grandi linee abbiamo:
Teniamo riservati i dettagli tecnici. Pubblicarli aiuterebbe più gli attaccanti che i clienti.
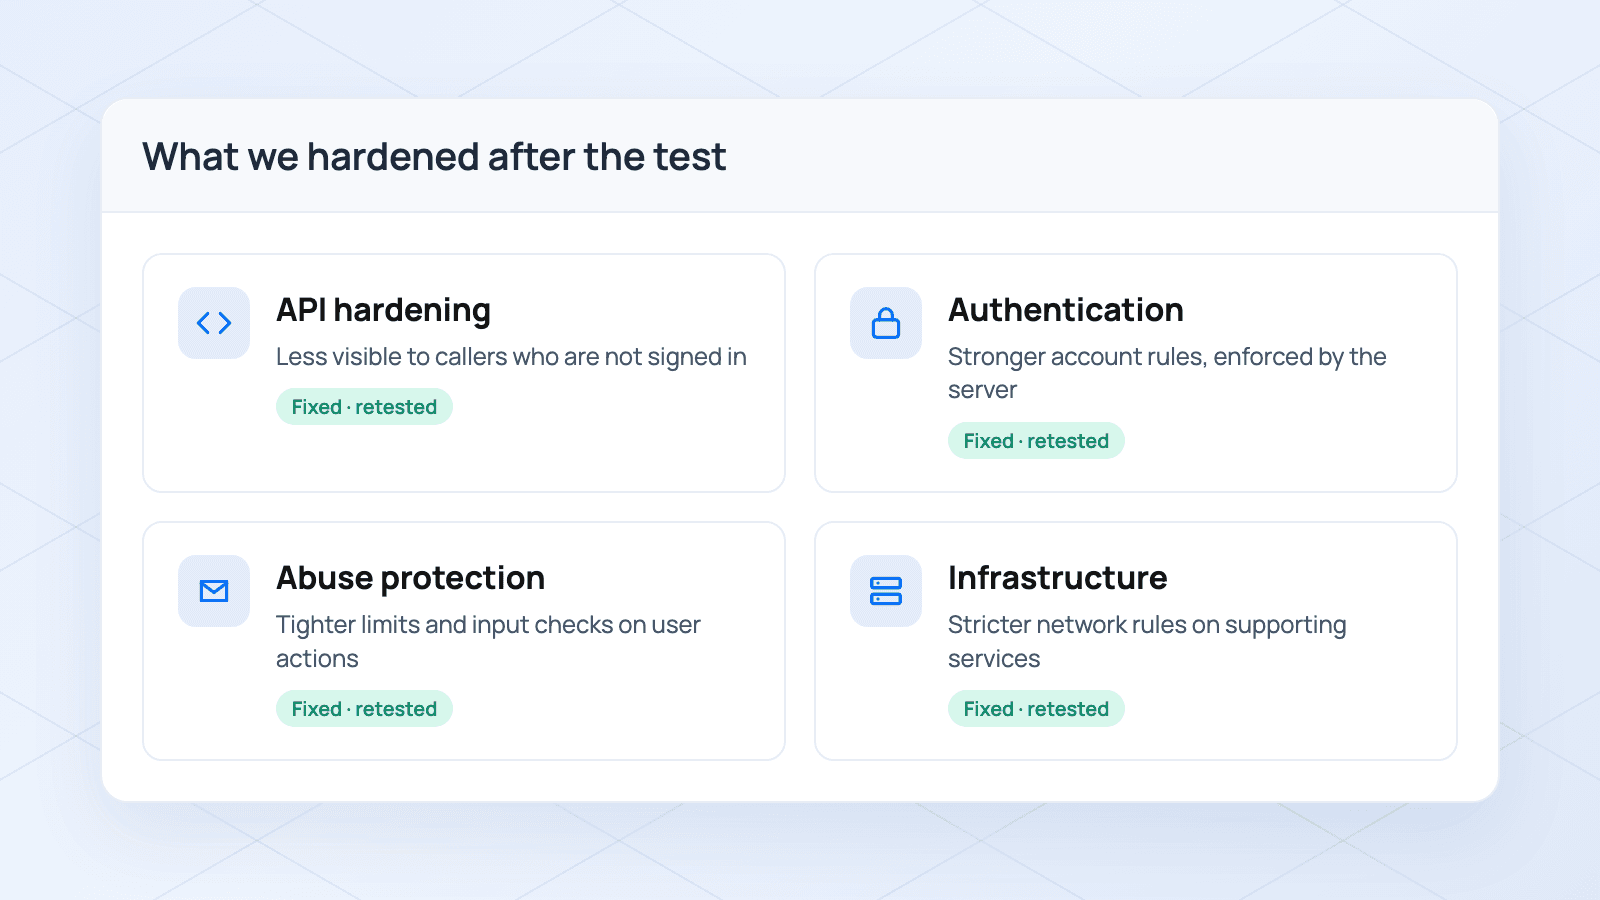
Il ritest è stato svolto internamente da secuveri, non da Phorsys. Lo stesso giorno abbiamo ripetuto ciascun test di Phorsys contro la produzione, dall'esterno e con lo stesso tipo di strumenti. Ogni test che prima funzionava ora falliva. Il nostro rapporto di ritest documenta metodo e prove per ogni punto, e nel frattempo abbiamo aggiunto un ulteriore intervento di rafforzamento.
Phorsys raccomanda un audit di verifica indipendente dopo le correzioni, e siamo d'accordo. Questo audit non si è ancora svolto. Fino ad allora le correzioni sono verificate dai nostri test.
Anche un penetration test ha dei limiti, e il rapporto di Phorsys li dichiara apertamente. Copre un perimetro definito in un tempo fisso, e il risultato è un'istantanea. Un test black-box può non vedere ciò che noterebbe chi conosce il sistema dall'interno. Per questo consideriamo i test qualcosa da ripetere, non una casella da spuntare una volta.
Se siete responsabili della conformità o CTO e ci state valutando, ecco la sintesi:
Clienti e auditor possono chiederci il rapporto di Phorsys e il nostro rapporto di ritest. Lo stesso approccio attraversa tutta la piattaforma: i dati di verifica sono trattati e conservati nell'UE (Vienna, Austria), con backup cifrati in Germania, i nostri modelli sono sviluppati internamente e ogni esito è un risultato firmato. Maggiori dettagli nella nostra pagina sulla conformità.
Grazie al team di Phorsys per un test accurato e ben condotto. Se vi serve un penetration test black-box o volete sapere come regge il vostro processo KYC contro documenti falsi e deepfake, parlatene con Phorsys.
Questo articolo ha scopo informativo e non costituisce consulenza legale o di compliance. I vostri obblighi dipendono dal settore, dall'autorizzazione e dai mercati in cui operate.

Scoprite come secuveri protegge i vostri dati di verifica.
Come accertare che una persona è reale senza tenere sui vostri server materiale biometrico sensibile.
4 min · ottobre 2026
Leggi di più: Privacy by design nella verifica dell'identità
Cosa devono sapere le aziende sulla compliance quando verificano identità in più mercati.
5 min · ottobre 2026
Leggi di più: Capire la compliance dell'identità digitaleDiteci che cosa volete verificare. Vi mostreremo come secuveri si integra nei vostri processi.

